Um ataque digital que desviou R$ 813 milhões via Pix passou a ser tratado como o maior roubo cibernético já registrado contra bancos no Brasil. O caso voltou ao centro do noticiário nesta sexta-feira, 6 de junho de 2026.
O tema ganhou nova repercussão após o canal Balanço Geral publicar o vídeo “Maior roubo cibernético do Brasil: R$ 813 milhões desviados via Pix”, com detalhes sobre a ação criminosa.
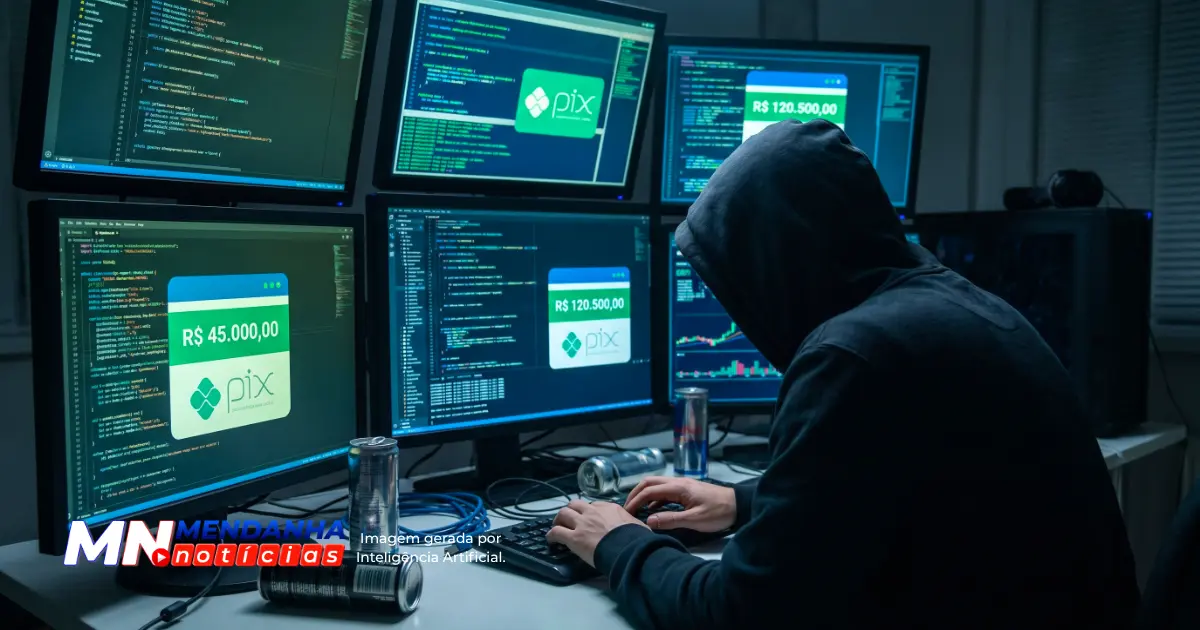
Segundo as informações reunidas pela reportagem televisiva, o esquema envolveu a invasão da rede de uma empresa que fazia a conexão entre instituições financeiras e a infraestrutura do Banco Central.
Como o golpe do Pix de R$ 813 milhões teria sido executado
O ponto central da fraude foi o acesso indevido a sistemas críticos usados na comunicação entre bancos. A suspeita é que essa brecha tenha permitido ordens de transferência em larga escala.
De acordo com a descrição do vídeo, um funcionário da empresa de tecnologia foi aliciado e teria fornecido acesso ao ambiente interno por apenas R$ 15 mil.
Esse detalhe coincide com uma apuração publicada pelo R7, segundo a qual um técnico de informática foi aliciado para ajudar a quadrilha no desvio milionário.
As informações apontam que programas maliciosos foram instalados para abrir caminho à operação. A partir daí, os criminosos conseguiram movimentar recursos de várias instituições financeiras.
- Invasão da rede de uma empresa intermediária
- Aliciamento de um funcionário com acesso interno
- Instalação de ferramentas maliciosas
- Envio de transferências em massa
- Conversão rápida de valores em criptoativos
| Ponto-chave | Informação | Impacto | Status |
|---|---|---|---|
| Valor desviado | R$ 813 milhões | Maior caso conhecido | Confirmado por reportagens |
| Canal usado | Pix | Transferência instantânea | Apurado |
| Falha explorada | Acesso interno indevido | Comprometeu sistemas críticos | Sob investigação |
| Pagamento ao funcionário | R$ 15 mil | Facilitou a invasão | Relatado |
| Conversão dos valores | Criptomoedas | Dificulta rastreamento | Relatado |
| Locais citados | Brasília e Goiânia | Base operacional do grupo | Relatado |
O que se sabe sobre a atuação da quadrilha
A descrição do vídeo informa que o grupo operava a partir de hotéis em Brasília e Goiânia. Essa estrutura teria servido para coordenar o ataque e ocultar a movimentação dos envolvidos.
Outro dado relevante é o tempo da operação. Segundo o material divulgado, boa parte do dinheiro foi convertida em criptomoedas em menos de 12 horas.
Essa velocidade ajuda a explicar a gravidade do caso. No ecossistema do Pix, as liquidações ocorrem em segundos e, em 5 de junho de 2026, o sistema processou mais de 307 milhões de transações em um único dia.
O volume operacional mostra por que ataques a empresas conectadas ao sistema financeiro têm potencial para causar perdas bilionárias antes da reação das autoridades e das instituições afetadas.
- Grupo atuaria com divisão de tarefas
- Uso de hotéis reduziria rastros fixos
- Conversão em cripto elevou a complexidade da investigação
- Execução rápida dificultou bloqueios imediatos
Investigação, impacto e pressão sobre a segurança do sistema
Segundo a descrição do vídeo, o crime foi descoberto pela Polícia Federal em junho de 2025. A nova divulgação em junho de 2026 recolocou o caso em evidência pública.
Até aqui, o foco das apurações está menos no Pix como ferramenta e mais na exploração de credenciais, acessos e integrações tecnológicas que cercam o sistema financeiro.
O próprio Banco Central informa, em relatório de maio de 2026, que o SPI manteve disponibilidade acima de 99,9% no período analisado e processou picos diários superiores a 300 milhões de transações.
Isso indica que o episódio não descreve necessariamente uma quebra estrutural do arranjo do Pix, mas um ataque sofisticado contra camadas humanas e tecnológicas conectadas à operação bancária.
Por que o caso é tratado como histórico
O tamanho do prejuízo coloca o episódio em uma categoria rara no país. O desvio de R$ 813 milhões supera, em escala, a maior parte dos golpes digitais já divulgados publicamente.
Também pesa o método adotado. Em vez de fraudes pulverizadas contra clientes, a quadrilha teria mirado infraestrutura crítica e movimentado grandes somas diretamente entre instituições.
Para especialistas em segurança, casos assim reforçam a necessidade de monitoramento contínuo, segregação de acessos, validação em múltiplas camadas e resposta imediata a sinais internos de comprometimento.
- Mapear acessos privilegiados com revisão frequente
- Isolar sistemas sensíveis da rotina comum da rede
- Criar alertas para transações fora do padrão
- Auditar terceiros que interligam bancos e infraestrutura crítica
- Treinar equipes contra aliciamento e engenharia social
O que muda para bancos, fintechs e clientes após o megaataque
O caso aumenta a pressão por controles mais rígidos em empresas de software e conectividade que operam entre instituições financeiras e o Banco Central.
Bancos e fintechs tendem a revisar fornecedores, acessos administrativos e rotinas de autenticação. A expectativa é de reforço em auditorias e exigências contratuais de segurança.
Para o cliente final, o episódio não significa abandonar o Pix. O principal recado é que ameaças sofisticadas podem nascer longe do celular do usuário, dentro da cadeia técnica do sistema.
A repercussão também deve acelerar debates sobre rastreamento de ativos digitais, cooperação entre bancos, corretoras e autoridades, além de respostas mais rápidas em ataques de grande escala.
Em 6 de junho de 2026, o caso segue como referência máxima de vulnerabilidade operacional explorada por criminosos. O tamanho do desvio e a velocidade da execução explicam por que ele já entrou para a história criminal do país.
Dúvidas Sobre o maior roubo cibernético do Brasil com desvio via Pix
O caso do desvio de R$ 813 milhões via Pix ganhou nova força em junho de 2026 e levantou dúvidas sobre segurança bancária, atuação de quadrilhas e riscos operacionais. As perguntas abaixo ajudam a entender o que está em jogo agora.
O Pix foi hackeado nesse caso?
Não exatamente. As informações divulgadas até agora apontam para a invasão de uma empresa conectada ao sistema financeiro, com uso de acesso interno comprometido. Ou seja, o foco aparente da fraude foi a infraestrutura ao redor das transações.
Quanto dinheiro foi desviado no maior roubo cibernético do Brasil?
O valor informado nas reportagens é de R$ 813 milhões. Esse montante colocou o episódio entre os maiores crimes digitais já revelados no país e elevou a pressão sobre bancos, fintechs e prestadores de tecnologia.
Por que os criminosos converteram o dinheiro em criptomoedas?
Porque a conversão rápida pode dificultar o rastreamento e a recuperação dos valores. Segundo a descrição do vídeo, grande parte dos recursos foi levada para criptoativos em menos de 12 horas após o ataque.
Informações baseadas também no vídeo originalmente publicado pelo canal Balanço Geral no YouTube.
Aviso Editorial
Este conteúdo foi estruturado com o auxílio de Inteligência Artificial e submetido a rigorosa curadoria, checagem de fatos e revisão final pelo editor-chefe Alexandre Laurentino. O Mendanha Notícias reafirma seu compromisso com a ética jornalística, garantindo que o julgamento editorial e a validação das informações são de inteira responsabilidade humana, do editor.
Sobre o Autor: Webmaster especializado em WordPress com ampla experiência no desenvolvimento, manutenção e otimização de sites profissionais. Atuo na criação de soluções digitais sob medida, com foco em performance, segurança, usabilidade e presença online estratégica.
Editor: Henrique Almeida
Transparência: Política Editorial | Política de Uso de IA | Política de Correções | Contato